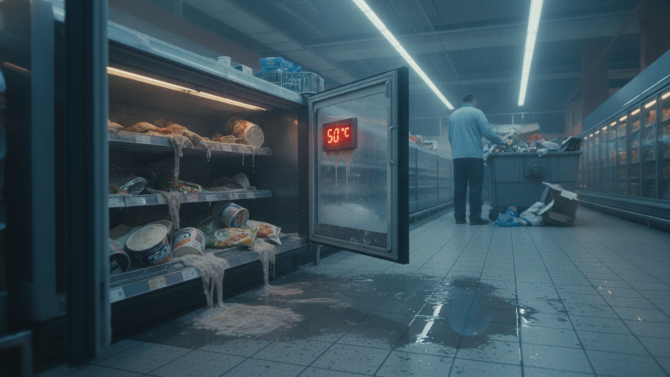
Pařížská prokuratura v pondělí označila útok za „rozsáhlý“. Podle Reuters zasáhl připojené chladicí systémy u několika velkých potravinových řetězců a vedl ke ztrátám potravin a k požárům. Skupina Les Mousquetaires, která vlastní Intermarché, uvedla, že mrazáky v zhruba 300 prodejnách se přes noc šest hodin zahřívaly až na 50 °C.
Podle BFMTV útočníci zneužili odmrazování, tedy rutinní funkci, která zařízení krátce ohřeje, aby z něj odtála námraza. A to tak, že si vynutili souvislý provoz s cílovou teplotou 50 °C. V některých prodejnách začala manipulace s teplotou kolem půlnoci a zboží do rána nepřežilo. Jinde přišel útok později a zaměstnanci část čerstvých potravin zachránili.

Chlazení na dálkové správě
Chladicí zařízení supermarketů řídí obvykle centrální panely, které spravují všechny chladničky a mrazáky v obchodě. Panely jsou dostupné přes internet, takže servisní firmy mohou nastavení měnit odkudkoli. Právě vzdálený přístup útok využil.
Podle zdroje z kanceláře premiéra Sébastiena Lecornu, na který se odvolává Reuters, našla agentura ANSSI zranitelnost v softwaru Danfoss už dříve. Firma uvedla, že jde o „omezený počet“ systémů a že zasažené jednotky „běžely na zastaralém firmwaru“. Zákazníkům podle svých slov dlouhodobě doporučovala aktualizace a migraci ze starších systémů na současnou generaci.
Výzkumný tým Team82 firmy Claroty přitom 9. srpna publikoval analýzu zranitelností řadiče AK-SM 800A. Aktualizace od Danfossu podle ní řešily chyby, které mohly útočníkům umožnit obejít autentizaci a spustit kód na napadeném zařízení.

Přesné celkové škody zatím nikdo nevyčíslil. Šéf Intermarché Thierry Cotillard ale pro BFMTV označil útok za „bezprecedentní“ a odhadl, že za jediný den budou ztráty po celé zemi v desítkách milionů eur. Podle Numerama dosáhly ztráty u některých prodejen šestimístných částek.
Útočníci zatím nejsou identifikováni a nikdo se k útoku nepřihlásil. Francie koordinuje postup s evropskými partnery, protože mohly být zasaženy i další země. Felix Aime, analytik Sekoia Threat Detection and Research, uvedl, že útok postihl také Španělsko, Portugalsko, Polsko, Německo a Belgii. Reuters zároveň připomíná podobný incident z konce srpna, kdy se ve zhruba tuctu amerických vojenských obchodů zkazily potraviny po zásahu do chladicích zařízení.
Computertrends si můžete objednat i jako klasický časopis. Je jediným odborným magazínem na českém a slovenském trhu zaměreným na profesionály v oblasti informačních a komunikačních technologií (ICT). Díky silnému zázemí přináší aktuální zpravodajství, analýzy, komentáře a přehledy nejnovejších technologií dříve a na vyšší odborné úrovni, než ostatní periodika na tuzemském trhu.
Obsah Computertrends je určen odborníkům a manažerům z firem a institucí, kteří se podílejí na rozhodovacím procesu při nákupu ICT technologií. Jednotlivá čísla si můžete objednat i v digitální podobě.


 PŘEDPLATNÉ
 ČLÁNKY DO MAILU