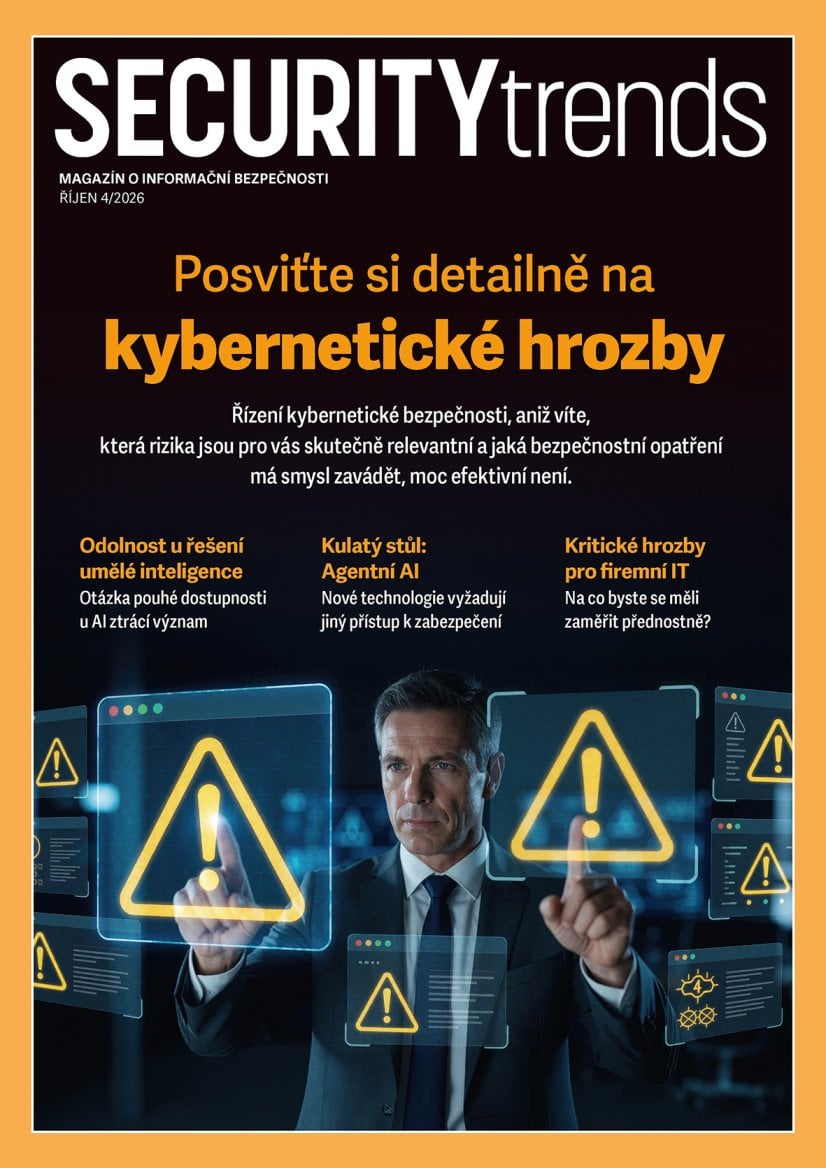
Hlavní příspěvek se týká záležitosti, kterou by chtěl mít vyřešenou kterýkoliv manažer bezpečnosti – efektivní řízení kybernetické bezpečnosti.
Jaké zdroje používáte pro threat hunting?
Aby toho skutečně dosáhli, musí být toto řízení z principu založené na rozhodování o tom, jaké hrozby jsou pro danou společnost relevantní, jaká rizika jsou s nimi spojená a která bezpečnostní opatření má smysl zavádět nebo rozvíjet.
Každý CISO nebo manažer kybernetické bezpečnosti potřebuje vědět, zda se například významně mění míra ransomwarové, špionážní nebo jiné aktivity v sektoru, v němž organizace působí.
Pracovníci SOC nebo CSIRT týmů potřebují znát aktuální taktiky, techniky a postupy relevantních útočníků. Specialisté zodpovědní za řízení zranitelností potřebují být schopní odlišit zranitelnosti, které jsou závažné pouze teoreticky, od těch, jež jsou v danou dobu skutečně aktivně zneužívány.
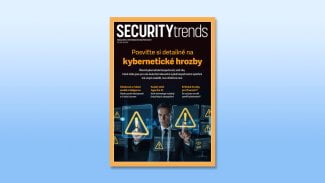
Securitytrends 4/2026
A určitou míru povědomí o aktuálních hrozbách potřebuje pochopitelně i vrcholový management, pokud má kvalifikovaně rozhodovat o bezpečnostních prioritách, investicích či akceptaci rizik.
Právě absence podobných aktuálních vstupů, které by pokrývaly reálnou situaci na poli hrozeb, je v praxi jedním z důvodů, proč v organizacích bývá jinak formálně korektně nastavené řízení rizik jen omezeně provázáno s reálnými hrozbami. Poradíme vám, jak se tohoto úkolu zhostit bez ohledu na to, jak velká je vaše organizace a kolik zdrojů má pro to k dispozici.

Další článek se věnuje kritickým a nepředvídatelným hrozbám, u nichž mají útočníci v tuto chvíli významnou výhodu, co se týče úspěšného zneužití slabých míst v organizacích.
V současné době by podniky měly svou pozornost soustředit především čtyři klíčové hrozby. Patří mezi ně tzv. deepfakes, dále kompromitace aplikací s umělou inteligencí, vkládání škodlivých příkazů do promptů AI modelů (prompt injection) a konečně zranitelné dodavatelské řetězce softwaru. Rozebíráme podrobně strategii, jak s nimi bojovat.
„Je tento systém v provozu?“ To je otázka, na kterou donedávna zobrazovaly odpověď dashboardy ukazující provozuschopnost podnikového IT. S příchodem umělé inteligence se ale vše mění. AI totiž může být dostupná, reagovat na příkazy – a přesto být skrytě poškozená.
Data mohou být pozměněná, model se může odchýlit od původního záměru a autonomní AI agent může na základě chybného předpokladu mnohokrát jednat, než si toho vůbec někdo všimne.
Vedení podniků potřebuje záruku, že integrita podnikových procesů a kontinuita podnikání nebudou neočekávaně ohrožené rychlostí a rozsahem, v jakém by se umělá inteligence mohla odchýlit od normálu. A to jsou metriky, které se v současných přehledech o odolnosti běžně neřeší.

Implementace AI agentů do firemního IT, jak uvádějí nejnovější studie renomovaných analytiků, v současnosti zjevně výrazně předbíhá schopnost organizací je zabezpečit.
Rizika přitom nejsou teoretická – AI agenty totiž mají přístup k firemním systémům, datům i e-mailu a konají autonomně bez toho, že by každý jejich krok schvaloval člověk. A bezpečnostní komunita na to reaguje se znepokojením, protože dosavadní nasazování agentní AI doprovází jen minimum snah o jejich seriózní zabezpečení.
To, jak se tedy připravit na to, aby pro firmu nebyly AI agenty noční můrou, vysvětlují naši hosté v dalším z kulatých stolů magazínu Securitytrends. Naše pozvání k diskuzi přijali Milan Habrcetl, account executive architecture security ve firmě Cisco Systems, Radek Černý, channel systems engineer ve firmě Fortinet, a Jiří Hasala, obchodní ředitel IS4 security/Bitdefender CZ&SK.
V novém Securitytrends najdete samozřejmě celou řadu dalších příspěvků, například se hlouběji věnujeme tématu bezpečnosti přístupových klíčů – problémem není architektura tohoto řešení, ale implementace jednotlivých kroků při autentizaci. Průzkum ukázal, že podcenění toho může být fatální.
Další články se pak věnují zavádění Windows Protected Print, který bude od příštího roku už defaultní nebo co dělat s tajnými kódy pro přihlašování (často jde o strojově generované přihlašovací údaje, které slouží k ověření totožnosti uživatele, aplikace nebo zařízení), kdy firmy stojí před rozhodnutím je detailně spravovat, nebo eliminovat.
Computertrends si můžete objednat i jako klasický časopis. Je jediným odborným magazínem na českém a slovenském trhu zaměreným na profesionály v oblasti informačních a komunikačních technologií (ICT). Díky silnému zázemí přináší aktuální zpravodajství, analýzy, komentáře a přehledy nejnovejších technologií dříve a na vyšší odborné úrovni, než ostatní periodika na tuzemském trhu.
Obsah Computertrends je určen odborníkům a manažerům z firem a institucí, kteří se podílejí na rozhodovacím procesu při nákupu ICT technologií. Jednotlivá čísla si můžete objednat i v digitální podobě.


 PŘEDPLATNÉ
 ČLÁNKY DO MAILU