OT má svá pravidla
Průmyslové systémy mohou být v provozu desítky let, používají specializované protokoly a jejich odstavení může znamenat přerušení výroby nebo jiné kritické služby. Aktualizace či aktivní skenování proto nelze vždy provádět stejně jako na běžných koncových zařízeních.
Současně se OT prostředí stále více propojuje s podnikovými systémy, cloudem nebo vzdáleným přístupem dodavatelů. Bezpečnostní tým tak potřebuje vědět nejen to, jaká zařízení v síti jsou, ale také s kým komunikují, jaké protokoly používají a zda jejich chování odpovídá běžnému provozu.
Nejdříve vidět, potom vyhodnocovat
V OT prostředí proto dává smysl začít u síťové viditelnosti. Nestačí vědět, že zařízení komunikuje. Důležité je znát komunikační vztahy, používané protokoly a obvyklé vzorce provozu. Pokud se například zařízení, které dlouhodobě komunikuje jen s několika známými systémy, začne spojovat s novým prvkem sítě, stojí za to zjistit proč.
Taková změna sama o sobě neznamená útok. Může souviset s údržbou, konfigurací nebo výrobním procesem. Bez znalosti běžného provozu je ale obtížné určit, zda jde o běžnou změnu, nebo o problém.
Důležitou roli proto hraje pasivní monitoring. Umožňuje získávat informace o komunikaci bez aktivního zásahu do zařízení, což je v prostředí kritických průmyslových systémů často zásadní. Z dat lze vytvořit obraz běžného provozu a následně hledat odchylky.
Od síťových dat k průmyslovým protokolům
Pro skutečné porozumění OT provozu je potřeba jít dále než k IP adresám a portům. V různých průmyslových prostředích se používají protokoly jako Modbus, DNP3, IEC 60870–5–104 nebo IEC 61850. Jejich znalost pomáhá bezpečnostnímu týmu lépe rozlišit, co se v síti děje, a dát odchylkám potřebný kontext.
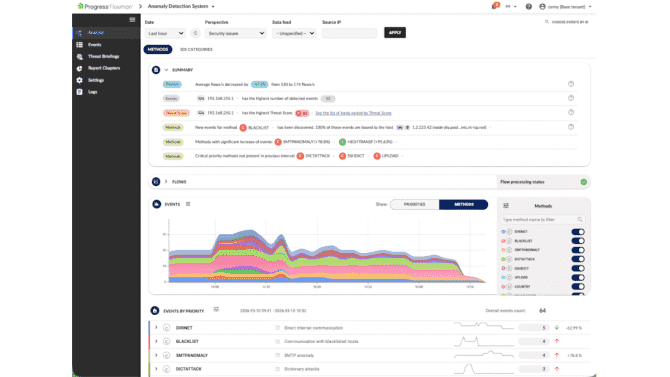
Právě zde může pomoci Progress Flowmon, který přidává viditelnost na aplikační vrstvě pro průmyslové a IoT protokoly Modbus, DNP3, S7COMM, MQTT a další. Flowmon ADS zároveň přináší specializované metody pro detekci anomálií v OT provozu. Protokoly IEC 104, GOOSE, DNP3 a Modbus lze analyzovat pomocí shlukování, pro IEC 104 je k dispozici také metoda založená na pravděpodobnostních automatech a pro IEC 104 a GOOSE statistické modelování.
Výsledkem nemusí být automatické označení události za útok. Detekce upozorní na komunikaci, která se odchyluje od charakteristik běžného provozu. Příčinou může být nefunkční nebo chybně nakonfigurované zařízení, nové zařízení i škodlivá aktivita. Bezpečnostní tým tak získává podnět k dalšímu prověření místo dalšího izolovaného alertu.
Příklad z kritické infrastruktury
Praktický význam takového přístupu ukazuje zkušenost společnosti EG.D, jednoho z hlavních provozovatelů kritické infrastruktury v České republice. EG.D potřebovala zlepšit viditelnost do OT sítí a LAN na rozvodnách. Důležitá byla také podpora protokolů IEC 61850 a IEC 60870–5–104 a možnost předávat IPFIX data do SIEM.
Nasazené řešení Flowmon tvoří přibližně 90 sond umístěných v klíčových bodech sítě. Data se shromažďují a analyzují v centrálním virtuálním Flowmon Collectoru. Podle EG.D pomohlo řešení bezprostředně po nasazení identifikovat několik chybně nakonfigurovaných zařízení. Organizace zároveň získala centralizovaný pohled na síťový provoz a upozornění na vznikající či potenciální problémy.
Podobnou potřebu řeší také výrobní podniky. Volkswagen Slovakia využívá Flowmon v prostředí, kde se potkává rozsáhlá IT infrastruktura s OT sítěmi a stovkami automatizovaných strojů. Podle společnosti jí Flowmon ADS pomáhá identifikovat, vyšetřovat a odstraňovat anomálie v síťové komunikaci. Zároveň přispívá k omezování falešně pozitivních výsledků bezpečnostního monitoringu.
Co z toho má bezpečnostní tým?
Hodnota monitoringu OT není v množství grafů nebo počtu vytvořených alertů. Podstatné je, zda bezpečnostní a provozní týmy dokážou rychleji pochopit, co se v síti děje, a rozhodnout, kdy je potřeba zasáhnout.
Síťová telemetrie může vytvořit obraz běžného provozu, odhalit jeho změny a předat relevantní informace dalším bezpečnostním nástrojům. To je důležité zejména tam, kde není možné jednoduše instalovat agenty, skenovat zařízení nebo zasahovat do provozu.
Propojení IT a OT bude pokračovat. Úkolem bezpečnostních týmů proto není tuto hranici znovu uměle vytvořit, ale získat nad komunikací mezi oběma světy dostatečný přehled. Ten umožňuje včas rozpoznat změnu, zjistit její příčinu a rozhodnout, zda představuje bezpečnostní hrozbu, provozní problém, nebo legitimní změnu prostředí.
www.flowmon.cz
Vyzkoušejte Progress Flowmon zdarma
Zjistěte, co se skutečně děje ve vaší síti. Projděte si demo verzi Progress Flowmon.


 PŘEDPLATNÉ
 ČLÁNKY DO MAILU