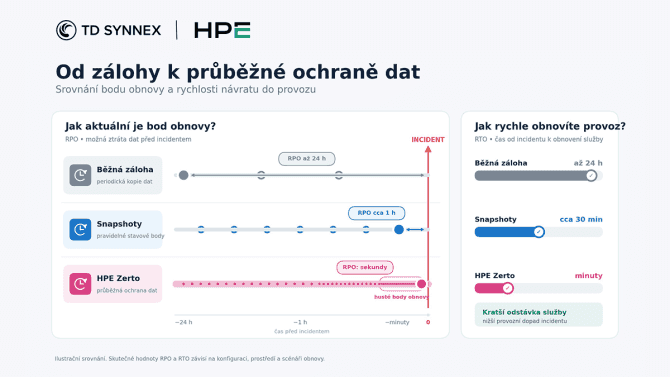
Nejde pouze o zálohování, ale o průběžnou ochranu dat (continuous data protection), která zachycuje změny na virtuálních serverech prakticky nepřetržitě a ukládá je do historie bodů obnovy. Podle modelového scénáře HPE může včasná detekce šifrování omezit rozsah škod ransomwaru až o 99,8 %. Jde o softwarové řešení, které je nezávislé na konkrétním výrobci serverů, úložišť nebo infrastruktury. Aplikace lze chránit napříč řadou virtualizačních a cloudových platforem.
V HPE Zerto jsou změny na virtuálních serverech průběžně replikovány do cílové lokality, cloudu nebo jiného prostředí určeného pro obnovu. Replikační tok se zapisuje do deníku změn (journal), který uchovává historii bodů obnovy.
Nepřetržitá ochrana dat
Kontrolní body vznikají v intervalech několika sekund. Administrátor tak může pro obnovu vybrat okamžik těsně před poškozením nebo zašifrováním dat. HPE uvádí RPO (bod obnovy) v řádu sekund a RTO (doba obnovy) v řádu minut. Konkrétní hodnoty ale vždy závisejí na architektuře a konfiguraci prostředí. Související virtuální servery lze sdružit do skupin chráněných aplikací (virtual protection groups) a obnovovat je ke stejnému bodu v čase. Databáze, aplikační vrstva a další komponenty se tak obnovují jako konzistentní celek.
Velmi praktická je schopnost HPE Zerto upozornit na chování, které může souviset s probíhajícím šifrováním dat. Integrace s nástroji CrowdStrike Falcon a Microsoft Defender může označovat kontrolní body obnovy podle bezpečnostních událostí a usnadnit volbu správného bodu obnovy.
1 GB lze zašifrovat za méně než minutu
Detekce anomálií, které mohou naznačovat, že dochází k šifrování dat, je jednou z důležitých schopností, které HPE Zerto nabízí. Některé organizace mohou podceňovat rychlost, jakou mohou útoky typu ransomware šifrovat data. HPE odkazuje na studii Splunk An Empirically Comparative Analysis of Ransomware Binaries, podle níž zkoumané varianty ransomwaru v testovacím prostředí zašifrovaly v přepočtu 1 GB dat za 47,7 sekundy.
Pokud organizace zálohuje data pouze jednou denně, například v noci, může ransomware dokončit šifrování dlouho předtím, než je nová záloha k dispozici a lze ji zkontrolovat. HPE uvádí, že v takovém scénáři mohou mít útočníci náskok 12 až 24 hodin.
HPE Zerto naproti tomu dokáže na podezřelé šifrování upozornit v řádu sekund. V modelovém scénáři by při detekci do patnácti sekund ransomware stihl zašifrovat přibližně 300 MB dat namísto referenčních 183,5 GB. HPE z toho odvozuje možné omezení objemu zašifrovaných dat až o 99,8 %.
Detekce anomálií však nenahrazuje bezpečnostní nástroje, jako jsou EDR, XDR či SIEM, ani správu identit a forenzní analýzu.
Řízená obnova bez improvizace
Pro fungování firem a různých organizací v případě obnovy po útoku neznamená pouhé spuštění obnovených virtuálních serverů návrat služby do běžného provozu – například že e-shop opět přijímá objednávky. V praxi se ukazuje, jak na sobě jednotlivé komponenty aplikace závisejí, a tak následuje řada dalších kroků. Plány obnovy (recovery plans) v HPE Zerto tyto kroky koordinují při přepnutí do záložní lokality (failover), návratu do primárního prostředí (failback) i během testování.
Dokázali byste dnes po výpadku nebo ransomwarovém útoku obnovit své kritické aplikace? A za jak dlouho? Ověřte si svou připravenost dříve, než vás prověří skutečný incident.
Autor: Miloslav Bejček, HPE solution architect společnosti TD SYNNEX


 PŘEDPLATNÉ
 ČLÁNKY DO MAILU