Mezi detekcí a reakcí
MTTD a MTTR patří mezi běžně používané metriky bezpečnostních operací. V praxi ale mezi detekcí a samotnou reakcí existuje ještě jedna fáze, která může zabrat překvapivě mnoho času: zjistit, co alert vlastně znamená. Neobvyklé spojení, komunikace zařízení s neznámým serverem nebo neočekávaný přenos dat nemusí samy o sobě znamenat útok. Bez dalšího kontextu je obtížné říct, zda jde o běžnou změnu provozu, chybnou konfiguraci nebo něco, čemu by měl bezpečnostní tým věnovat pozornost.
Představme si například stanici, která začne komunikovat s externí adresou, se kterou dříve nekomunikovala. Samotná událost ještě nemusí znamenat kompromitaci. Pokud se ale podobné chování objeví u dalších zařízení, změní se obvyklý objem provozu nebo se objeví komunikace se službou, kterou dané systémy běžně nepoužívají, situace vypadá jinak. Analytik pak potřebuje zjistit, která zařízení spolu komunikovala, co se změnilo, zda se stejný vzorec objevuje i jinde a jak velké části infrastruktury se může týkat. A tady se může ztratit významná část času.
Problémem není nedostatek dat
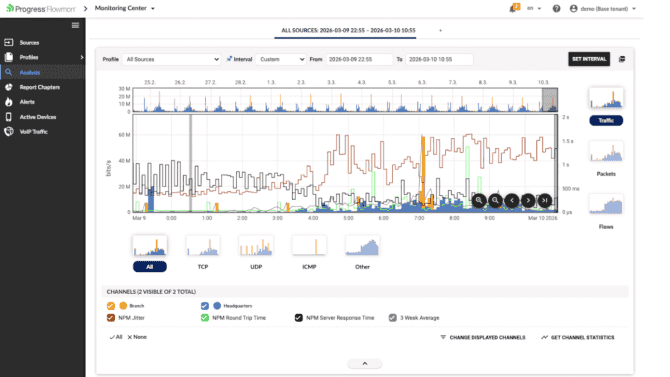
Bezpečnostní nástroje dnes generují velké množství událostí. Problém často není v tom, že by informace chyběly, ale že jsou rozdělené mezi různé systémy a není snadné dát je rychle dohromady. Síťová data k tomu přidávají důležitý pohled. Ukazují, jak spolu systémy skutečně komunikují – která zařízení spolu mluví, jaké služby využívají, jak se mění objem provozu nebo zda se objevuje komunikace, která v daném prostředí běžná není. Takový kontext může pomoci odlišit běžnou změnu od události, která vyžaduje další prověření.
AI pomáhá hledat souvislosti
S rostoucím množstvím dat je stále obtížnější spoléhat pouze na manuální analýzu. Strojové učení a další metody automatizovaného vyhodnocování mohou bezpečnostnímu týmu pomoci najít odchylky a souvislosti, které by při ručním procházení velkého množství událostí snadno přehlédl.
Progress Flowmon ADS využívá behaviorální analýzu a strojové učení k identifikaci odchylek od běžného provozu. Vytváří dlouhodobé profily chování založené mimo jiné na využívaných službách, objemu provozu a komunikačních partnerech. Analytik tak může rychleji posoudit, zda jde o izolovanou anomálii, nebo o součást širšího vzorce.
Flowmon ADS nabízí více než 40 metod detekce založených na AI a více než 200 algoritmů, které kombinují například strojové učení, behaviorální analýzu, threat intelligence a další přístupy. Důležitější, než samotný počet metod je ale jejich praktické využití: pomoci bezpečnostnímu týmu rychleji se zorientovat v tom, co se v síti děje.
Od alertu k rozhodnutí
Jakmile tým zjistí, že událost stojí za pozornost, potřebuje určit její prioritu, pochopit souvislosti a zjistit, zda se problém týká jednoho zařízení, nebo širší části infrastruktury. Flowmon ADS poskytuje kontextové zobrazení detekovaných událostí a umožňuje jejich analýzu v souvislosti s taktikami a technikami MITRE ATT&CK. Události lze také předávat do dalších bezpečnostních nástrojů a procesů například prostřednictvím Syslogu, SNMP nebo vlastních skriptů. Síťová data tak mohou být součástí širšího bezpečnostního procesu a doplnit informace z dalších nástrojů, které bezpečnostní tým používá.
Rychlost pochopení je součástí bezpečnosti
V kybernetické bezpečnosti proto nestačí vědět, že se něco děje. Tým potřebuje co nejrychleji zjistit, co událost znamená, jaký může mít rozsah a jak na ni reagovat, aby obnovil normální provoz podniku. Čas strávený hledáním základních souvislostí je čas, který chybí při samotné reakci. Čím rychleji se podaří dát jednotlivé signály dohromady, tím dříve může bezpečnostní tým přejít od hledání odpovědí k řešení samotného incidentu.
Vyzkoušejte Progress Flowmon zdarma
Zjistěte, co se skutečně děje ve vaší síti. Projděte si demo verzi Progress Flowmon.


 PŘEDPLATNÉ
 ČLÁNKY DO MAILU